JDB咕咕农场漏洞引发的账号安全与平台公平问题分析
- JDB游乐站
- 2026-10-17
- 21
- 更新:2026-10-17 17:22:10
近日,JDB咕咕农场漏洞成为不少玩家与运营方关注的话题。对于一款强调养成、互动与资源积累的产品来说,任何程序缺陷都可能打破原有平衡,影响正常玩家的体验。面对漏洞,最需要明确的一点是,漏洞并不等于机会,更不等于可以随意获取利益的捷径。相反,它往往意味着账号风险、数据风险与法律风险。玩家如果抱着侥幸心理尝试利用,很可能在短时间内获得异常收益,但随后就要面对回档、封禁、清零甚至追责。这样的代价远高于一时所得。
从平台角度看,JDB咕咕农场漏洞暴露出的是系统安全和风控能力的考验。漏洞可能出现在数据校验、资源结算、活动逻辑、接口权限或客户端与服务端通信等环节。一旦异常被放大,可能造成虚拟物品通胀、排行榜失真、交易秩序混乱,并让守规矩的玩家产生不公平感。运营团队应当第一时间启动应急机制,确认影响范围,暂停相关功能,修复问题,并对异常数据进行审计与处理。同时,官方需要通过公告说明情况,避免谣言扩散。对于受到影响的正常玩家,应给予合理补偿与解释,以维护信任。
从玩家角度看,遇到JDB咕咕农场漏洞时,最稳妥的做法是通过官方客服、社区反馈渠道提交信息,而不是录制所谓教学、传播利用方式或出售漏洞工具。很多不法分子会借漏洞热点进行诈骗,声称拥有内部工具、稳赚方法或特殊脚本,实际上是为了盗取账号、诱导付款或植入恶意程序。玩家一旦轻信,可能损失账号、隐私与财产。更重要的是,主动利用漏洞获取不当利益,可能违反用户协议,导致账号被永久限制。若涉及真实金钱交易,还可能触犯法律。
从法律与合规角度看,利用JDB咕咕农场漏洞获取虚拟财产或现实利益,并不是简单的游戏行为。根据不同地区和具体情节,可能涉及非法侵入计算机信息系统、破坏计算机信息系统、诈骗、盗窃、不正当竞争等法律风险。平台也有权依据规则采取封号、扣除异常收益、追究民事责任等措施。对于开发者和运营者而言,不能只把漏洞当作技术问题,还要把它纳入合规、风控与用户权益保护体系。只有建立完善的安全开发流程,才能减少类似事件发生。
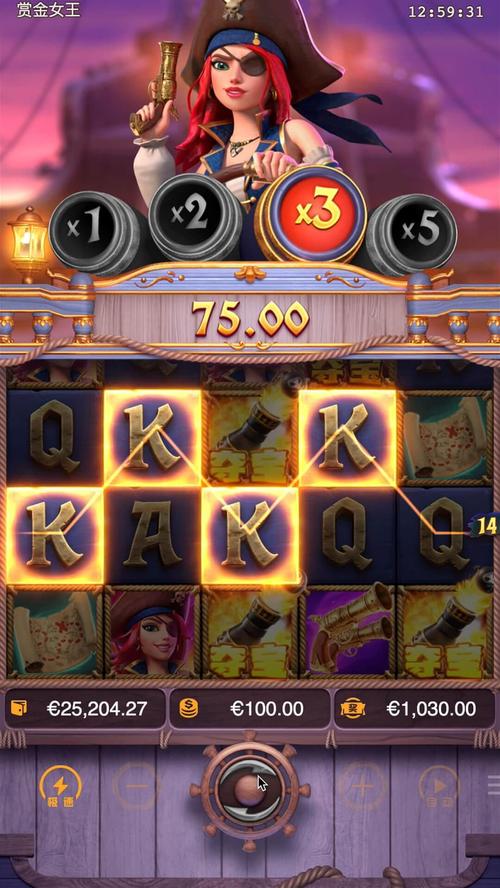
从行业启示看,JDB咕咕农场漏洞再次提醒所有互动产品,安全必须贯穿设计、开发、测试、上线和运营全过程。服务端校验不能缺失,关键资源变动必须有日志,异常行为必须能实时告警,权限管理必须遵循最小化原则,应急响应必须有预案。玩家也应保持理性,不传播、不尝试、不购买所谓漏洞服务。一个公平稳定的环境,需要平台与用户共同维护。面对漏洞,及时修复与依法处理才是正确方向,任何试图从中牟利的行为都可能得不偿失。
热门文章
JDB狂欢资源全面解析与理性娱乐指南
2026-10-17
JDB糖豆漏洞传言四起理性辨别网络赌博陷阱很重要
2026-10-17
探索JDB娱乐糖豆狂欢网页的缤纷糖果世界与休闲乐趣
2026-10-17
JDB娱乐糖豆狂欢福利带来缤纷糖果主题欢乐体验
2026-10-17
JDB弹弹乐官方游戏特色与玩法体验全面介绍
2026-10-17
理性认识JDB娱乐金刚活动并警惕网络赌博风险
2026-10-17
走进JDB糖豆平台感受轻松互动娱乐的多样魅力
2026-10-17
JDB电游酷猴战士登录前需要了解的主题特色与操作要点
2026-10-17